Bei der Auswertung der Authentifizierungsdaten von Email Detective bin ich auf etwas gestoßen, womit ich nicht gerechnet hatte: Erstaunlich viele bekannte Marken lassen die Zertifikate hinter ihrem blauen Häkchen in Gmail einfach ablaufen.
Darunter sind Unternehmen wie Wells Fargo, Booking.com, Capital One, T-Mobile und Adidas.
Gerade bei Banken und Finanzunternehmen finde ich das überraschend. Schließlich gehören sie genau zu den Marken, deren Kunden und Kundinnen besonders häufig mit Phishing-E-Mails konfrontiert werden. Man sollte also meinen, dass alles, was dabei hilft, eine echte E-Mail von einer Fälschung zu unterscheiden, einen gewissen Wert hat.
Was steckt also dahinter?
Vergessen Unternehmen schlicht, ihre Zertifikate zu verlängern? Bleibt die Verlängerung irgendwo zwischen E-Mail-Marketing, IT, Security und Einkauf hängen?
Oder gibt es noch eine andere Erklärung: Einige Marken haben Gmails blaues Häkchen ausprobiert und anschließend festgestellt, dass es ihnen einfach nicht genug bringt, um weiterhin dafür zu bezahlen?
Genau diese Frage hat unsere Datenauswertung bei mir aufgeworfen.
BIMI Zertifikat und Verified Mark Certificate: Woher kommt das blaue Häkchen in Gmail?
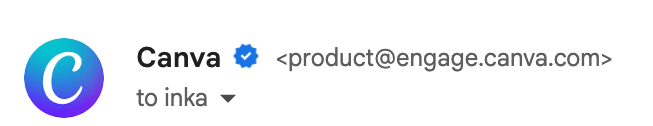
So wird das blaue Verifizierungs-Häkchen neben dem Absendernamen in Gmail angezeigt.
Wenn Sie in Gmail schon einmal ein Unternehmenslogo mit einem blauen Häkchen daneben gesehen haben, steckt technisch einiges dahinter.
Am Anfang steht BIMI, kurz für Brand Indicators for Message Identification.
Durch BIMI können Unternehmen ihr Markenlogo in korrekt authentifizierten E-Mails anzeigen. Unterstützt wird der Standard unter anderem von Gmail, Yahoo Mail und Apple Mail. Bevor Sie BIMI nutzen können, muss Ihre E-Mail-Authentifizierung allerdings korrekt eingerichtet sein. Besonders wichtig ist DMARC mit einer durchgesetzten Richtlinie.
Dann kommen die sogenannten Mark Certificates ins Spiel.
Ein Verified Mark Certificate bestätigt, dass ein Unternehmen über eine entsprechend qualifizierte eingetragene Marke verfügt. Einer der sichtbarsten Vorteile: Es kann dafür sorgen, dass neben dem Absender in Gmail das blaue Verifizierungs-Häkchen erscheint.
Daneben gibt es inzwischen das neuere Common Mark Certificate. Damit können mehr Unternehmen BIMI nutzen, weil das Logo nicht zwingend als Marke eingetragen sein muss. Ein Common Mark Certificate bringt derzeit allerdings kein blaues Häkchen in Gmail.
Und diese Zertifikate sind nicht gerade kostenlos.
DigiCert, mit Abstand der größte Zertifikatsanbieter in unserem Datensatz, verlangt derzeit $1,416 für ein Mark Certificate mit 12 Monaten Laufzeit.
Wir reden hier also nicht von einer Einstellung, die Sie einmal aktivieren und anschließend vergessen können. Das Zertifikat kostet Geld, verursacht administrativen Aufwand und muss regelmäßig verlängert werden.
Irgendwann muss also jemand im Unternehmen entscheiden: Lohnt sich das noch?
Offenbar lautet die Antwort erstaunlich häufig entweder „nein“ oder zumindest „nicht rechtzeitig“.
14 % der von uns gefundenen Zertifikate sind abgelaufen
Email Detective, unsere Chrome-Erweiterung zur Erkennung der verwendeten E-Mail-Plattform und des Authentifizierungs-Setups, hat inzwischen BIMI-Zertifikate von mehr als 1.200 Marken analysiert.
Davon sind aktuell 175, also 14 %, abgelaufen.
DigiCert dominiert unseren Datensatz deutlich. Bei den Zertifikaten, deren Aussteller wir ermitteln konnten, stammen rund 90 % von DigiCert. Gleichzeitig fanden wir 110 abgelaufene DigiCert-Zertifikate.
Falls Sie einmal prüfen möchten, ob SPF, DKIM und DMARC bei Ihren eigenen E-Mails korrekt funktionieren, finden Sie hier unsere Anleitung zur Überprüfung der E-Mail-Authentifizierung.
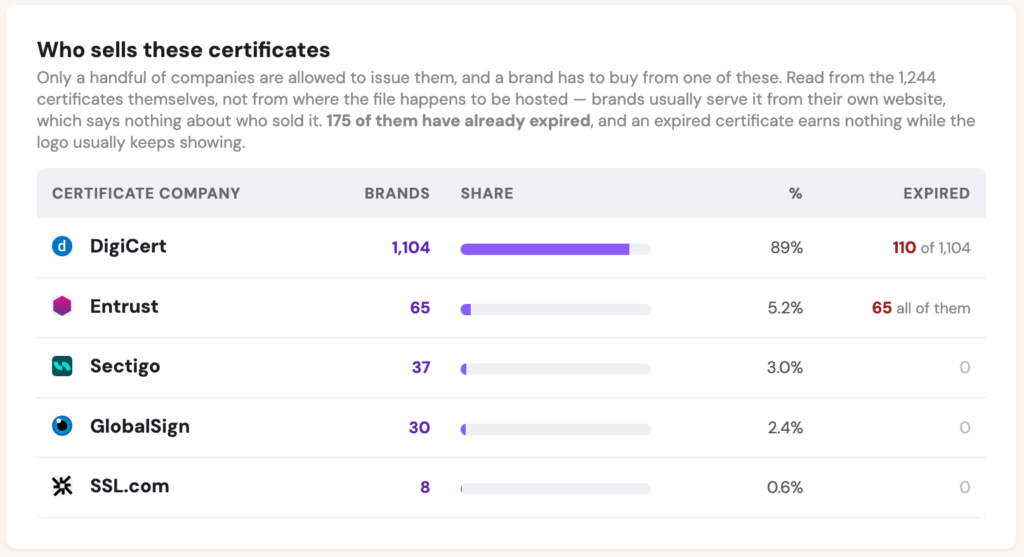
Verteilung der Zertifikatsanbieter in den von Email Detective erfassten Daten.
Einige Namen auf der Liste haben mich durchaus überrascht.
Das Zertifikat von Booking.com lief im Juli 2026 ab. Das von Wells Fargo folgte noch im selben Monat. Das Zertifikat von T-Mobile war bereits einige Wochen zuvor abgelaufen.
Hinzu kommen abgelaufene Zertifikate von Capital One, Adidas, Dashlane, Brex, Paytm, Trading 212, OpenTable und REI.
Dabei möchte ich eines klarstellen: Ein abgelaufenes Zertifikat bedeutet nicht automatisch, dass bei Wells Fargo jemand vergessen hat, rechtzeitig auf „Verlängern“ zu klicken.
Es gibt viele andere mögliche Erklärungen. Vielleicht stellt das Unternehmen gerade seine BIMI-Konfiguration um. Vielleicht wechselt es den Anbieter. Vielleicht verzögert sich der Prozess intern. Oder das von uns gefundene Zertifikat gehört nur zu einer bestimmten Domain oder Versandkonfiguration und nicht zu sämtlichen E-Mails des Unternehmens.
Ich würde aus diesen Daten daher nicht schließen, dass all diese Unternehmen BIMI aufgegeben haben.
Eine Frage halte ich trotzdem für berechtigt:
Wenn das blaue Häkchen für Marken wirklich so wertvoll ist, warum lässt man dann überhaupt so viele Zertifikate auslaufen?
Gerade bei Banken finde ich die Beispiele besonders interessant
Ich komme immer wieder auf Banken und Finanzunternehmen zurück, denn für mich gehören sie zu den überzeugendsten Anwendungsfällen dieser Technologie.
Wahrscheinlich haben die meisten von uns schon einmal eine gefälschte Bank-E-Mail erhalten. Genau hier liegt eines der Argumente für ein Verified Mark Certificate: Ein verifiziertes Markenlogo gibt Empfängern ein zusätzliches visuelles Signal, dass die Nachricht tatsächlich von dem Unternehmen stammt, das als Absender angegeben ist.
Natürlich verhindert nicht das blaue Häkchen selbst, dass jemand versucht, die Domain einer Bank zu fälschen.
Dafür sind SPF, DKIM und vor allem DMARC wesentlich wichtiger. Diese Authentifizierungsmethoden helfen dabei, die Absenderdomain zu schützen und Spoofing zu verhindern.
Läuft das Verified Mark Certificate einer Bank ab, bedeutet das also keineswegs, dass deren E-Mails plötzlich nicht mehr authentifiziert sind oder jeder ungehindert ihre Domain imitieren kann.
Trotzdem: Wenn es eine Branche gibt, in der ich ein zusätzliches Vertrauenssignal im Posteingang für besonders wertvoll halten würde, dann wäre die Finanzbranche ziemlich weit oben auf meiner Liste.
Umso interessanter finde ich es, Wells Fargo und Capital One unter den abgelaufenen Zertifikaten zu sehen.
Und dann ist da noch der Fall Entrust
Hier wird es noch interessanter.
Entrust stellte früher Verified Mark Certificates aus. Das Unternehmen verkaufte seinen Geschäftsbereich für Zertifikate jedoch an Sectigo und stellte im Mai 2025 die Ausgabe neuer Verified Mark Certificates ein.
Bestehende Zertifikate funktionierten bis zu ihrem Ablaufdatum weiter. Wer sein Verified Mark Certificate anschließend weiter nutzen wollte, musste allerdings zu einem anderen Anbieter wechseln.
Für Entrust-Kunden entstand dadurch zusätzlicher Aufwand. Statt das bestehende Zertifikat einfach zu verlängern, mussten sie aktiv migrieren.
In unseren Daten sind mittlerweile alle 65 Entrust-Zertifikate, die wir identifiziert haben, abgelaufen. Das ist an sich nicht überraschend, schließlich stellt Entrust keine neuen mehr aus.
Viel interessanter finde ich, dass wir nach wie vor Marken sehen, die abgelaufene Entrust-Zertifikate veröffentlichen.
Darunter befinden sich Binance, Hyatt, OKX, Monday.com, Just Eat, Deezer und JustGiving.
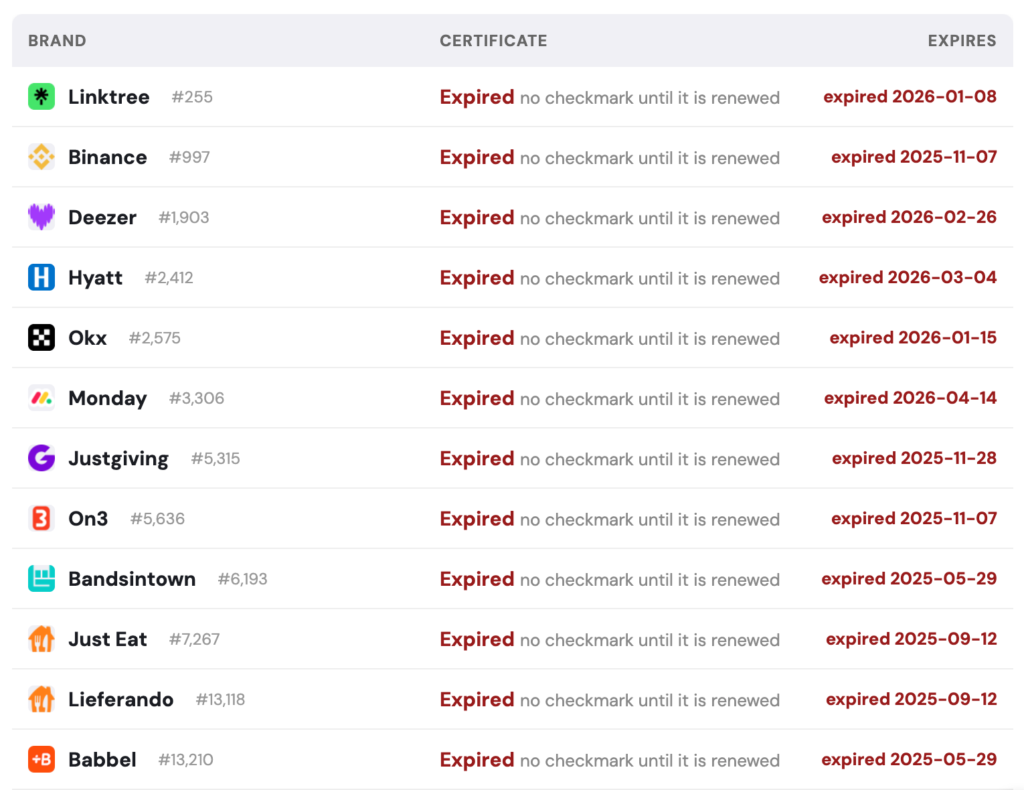
Einige der Marken, bei denen Email Detective noch ein abgelaufenes Entrust-Zertifikat gefunden hat.
Damit haben wir fast so etwas wie ein natürliches Experiment: Als Unternehmen aktiv werden mussten, um ihr Verified Mark Certificate zu behalten, wie viele haben es tatsächlich getan?
Auch hier wäre ich vorsichtig mit Schlussfolgerungen. Wir wissen nicht, ob jedes Unternehmen, bei dem wir noch ein abgelaufenes Entrust-Zertifikat sehen, bewusst auf sein Zertifikat verzichtet hat. Dafür fehlen uns schlicht die Informationen.
Aber genau die Antwort würde mich interessieren.
Denn letztlich führt sie zurück zur größeren Frage: Wie viel ist Unternehmen das blaue Häkchen tatsächlich wert?
Vielleicht liegt das eigentliche Problem darin, den Nutzen zu messen
Ich kann den Reiz eines Verified Mark Certificate durchaus nachvollziehen.
Ihr Logo fällt im Posteingang stärker auf. Ihre Marke wirkt professioneller. Und Empfänger:innen bekommen einen weiteren Hinweis darauf, dass eine E-Mail tatsächlich von Ihrem Unternehmen stammt.
Gerade bei Marken, die besonders häufig imitiert werden, etwa Banken, Kryptounternehmen, Onlineshops oder Reiseanbieter, klingt dieses zusätzliche Vertrauenssignal sinnvoll.
Wenn ich allerdings die Rechnung für die Verlängerung freigeben müsste, hätte ich vermutlich noch eine andere Frage:
Was genau hat uns diese Investition von $1,400 im vergangenen Jahr gebracht?
Darauf eine klare Antwort zu finden, dürfte wesentlich schwieriger sein. Dafür bräuchte ich harte E-Mail-Marketing-Kennzahlen:
- Haben wegen des Logos mehr Menschen unsere E-Mails geöffnet?
- Haben mehr Empfänger:innen geklickt?
- Sind weniger Kund:innen auf Phishing-E-Mails hereingefallen?
- Ist das Vertrauen in unsere E-Mails gestiegen?
- Oder wären diese Effekte ohnehin eingetreten, weil wir BIMI bereits ohne blaues Häkchen genutzt haben?
Genau hier liegt das Problem: Solche Effekte lassen sich deutlich schwerer messen als klassische Kennzahlen wie Öffnungsrate, Klickrate oder Conversion Rate. Unser Leitfaden zu E-Mail-Marketing-KPIs zeigt, wie schwierig selbst die Zuordnung klassischer E-Mail-Ergebnisse teilweise sein kann.
Es gibt durchaus Hinweise darauf, dass verifizierte Logos Wirkung zeigen.
Eine von DigiCert beauftragte Studie aus dem Jahr 2025 mit 5.000 Verbrauchern kam zu dem Ergebnis, dass 57 % eine E-Mail eher für legitim hielten, wenn das offizielle Markenlogo angezeigt wurde. 64 % gaben an, dass sie eher klicken oder eine andere Handlung ausführen würden. Frühere Untersuchungen von Red Sift und Entrust fanden ebenfalls Verbesserungen bei Öffnungsraten, Markenerinnerung und Kaufabsicht.
Allerdings gibt es einen wichtigen Haken.
Ein Großteil dieser Untersuchungen misst den Effekt des Logos, nicht den zusätzlichen Effekt des blauen Häkchens.
Und Unternehmen können inzwischen mit einem deutlich günstigeren Common Mark Certificate ihr Logo in Gmail anzeigen lassen, nur eben ohne das blaue Häkchen.
Wie viel zusätzliches Vertrauen oder Engagement kauft man sich mit dem Häkchen also tatsächlich?
Dazu habe ich bisher keine überzeugenden Untersuchungen gefunden.
In Unternehmen konkurrieren schließlich viele Maßnahmen um das Security- und Marketingbudget. Vielleicht besteht die größte Herausforderung für Verified Mark Certificates deshalb gar nicht darin, Unternehmen dazu zu bringen, sie einmal auszuprobieren.
Vielleicht besteht sie darin, diese Unternehmen ein Jahr später von der Verlängerung zu überzeugen.
Und wer weiß: Vielleicht haben Elon Musks käufliche blaue Häkchen auf Twitter dem Symbol auch anderswo keinen besonders guten Ruf eingebracht.
Oder ist die Verlängerung einfach zu aufwendig?
Es gibt noch eine andere mögliche Erklärung.
Mir wurde von einem Fall berichtet, in dem die erneute Zertifizierung sieben Monate dauerte, vor allem aufgrund von Problemen bei Kommunikation und Validierung.
Normalerweise dauert die Validierung ein bis zwei Wochen. Sieben Monate sind also eindeutig ein Extremfall.
Trotzdem macht das Beispiel einen weiteren möglichen Nachteil deutlich: Die Zertifikate laufen ungefähr jährlich ab, und bei der Verlängerung müssen weiterhin Angaben zum Unternehmen, zur Marke und zur Identität überprüft werden.
Kommt es dabei zu Verzögerungen, etwa weil sich Unternehmensdaten, Markenrechte oder Logos geändert haben, kann selbst eine Marke, die ihr blaues Häkchen unbedingt behalten möchte, es vorübergehend verlieren.
Vielleicht haben sich einige der Unternehmen in unserer Liste also gar nicht bewusst gegen ihr Verified Mark Certificate entschieden.
Möglicherweise erfordert der Prozess schlicht zu viele manuelle Prüfungen, insbesondere bei größeren Unternehmen, bei denen die Zuständigkeit zwischen Marketing, IT, Security, Rechtsabteilung und Einkauf verteilt sein kann.
Mich würde interessieren, was Unternehmen mit Verified Mark Certificate tatsächlich beobachten
Unsere Daten zeigen uns, welche Zertifikate existieren und welche abgelaufen sind.
Was sie uns nicht verraten: Was wurde in dem Meeting besprochen, in dem entschieden wurde, ob ein Zertifikat verlängert wird?
Genau das würde ich gerne besser verstehen.
Falls Ihr Unternehmen ein Verified Mark Certificate eingeführt hat: Konnten Sie einen messbaren Nutzen feststellen?
Und vielleicht noch interessanter:
Wenn Ihr Zertifikat morgen ablaufen würde, würden Sie für die Verlängerung bezahlen?
Falls ja, würde mich interessieren, wodurch sich die Investition für Sie gelohnt hat.
Falls nein, fände ich den Grund sogar noch spannender.
Schreiben Sie uns Ihre Erfahrungen gerne unten in die Kommentare.
Wir werden noch viele weitere Erkenntnisse aus diesen Daten veröffentlichen
Auf dieses Thema sind wir gestoßen, während wir einen wesentlich größeren Datensatz für unseren kommenden jährlichen EmailTooltester-Report ausgewertet haben.
Email Detective erfasst mittlerweile die E-Mail-Authentifizierung von Tausenden Marken. Dazu gehören SPF, DKIM, DMARC, BIMI, Mark Certificates und weitere Hinweise darauf, wie Unternehmen ihre E-Mail-Infrastruktur konfigurieren.
Und genau das gefällt mir an solchen Daten besonders: Manchmal liefern sie Antworten auf unsere Fragen.
Und manchmal werfen sie Fragen auf, nach denen wir ursprünglich überhaupt nicht gesucht hatten.
In unserem kommenden Jahresreport werden wir viele weitere Erkenntnisse aus diesem Datensatz veröffentlichen. Wenn Sie informiert werden möchten, sobald er erscheint, melden Sie sich für unseren Newsletter an.
Die Autoren
Mehr über uns
WIE WIR TESTEN
Dieser Artikel wurde von unserem Expert:innenteam geschrieben und folgt unserem eigens entwickelten Testverfahren.
Unser Testverfahren